

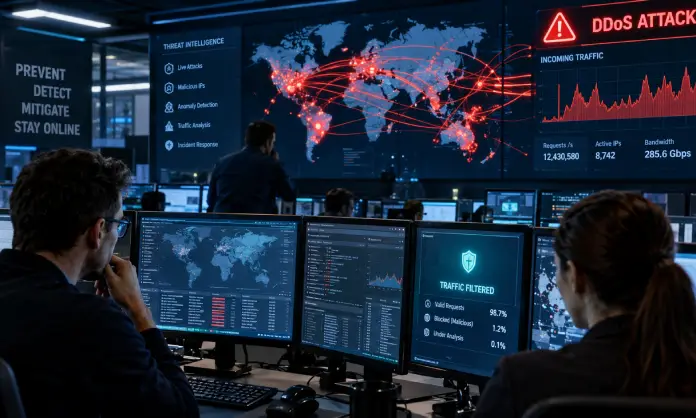

Cada minuto sin servicio digital genera pérdidas económicas y un daño reputacional difícil de reparar. Los ataques de denegación de servicio distribuido son una de las amenazas más comunes contra la disponibilidad de sitios web, aplicaciones y plataformas empresariales. Cuando miles de peticiones falsas saturan de manera simultánea la infraestructura de una organización, los sistemas legítimos quedan inaccesibles, lo que impide a los usuarios reales acceder a los servicios. Por ello, las empresas invierten cada vez más en mecanismos automatizados capaces de detectar el tráfico malicioso y reaccionar en cuestión de segundos, antes de que el servicio colapse. Comprender cómo funcionan estas defensas resulta clave para cualquier responsable técnico que quiera mantener la continuidad operativa de sus servicios frente a interrupciones malintencionadas y cada vez más sofisticadas.
Qué es un ataque DDoS y por qué representa una amenaza crítica
Un ataque de denegación de servicio distribuido consiste en inundar un servidor, una red o una aplicación con un volumen desmesurado de tráfico procedente de múltiples fuentes coordinadas, habitualmente equipos infectados que forman una red zombi o botnet. El objetivo no es robar datos, sino agotar los recursos disponibles hasta que el servicio legítimo colapsa. La definición empresarial de ataques DDoS señala que estos incidentes pueden dirigirse a distintas capas del modelo de red, desde el nivel de aplicación hasta la infraestructura de transporte.
Estas ofensivas son graves porque pueden paralizar operaciones enteras sin necesidad de vulnerar contraseñas ni cifrados. Entre los tipos más habituales de estos ataques se encuentran los siguientes vectores de ataque:
- Ataques volumétricos que saturan el ancho de banda disponible.
- Ataques de protocolo que explotan debilidades en TCP, UDP o ICMP.
- Ataques a la capa de aplicación que imitan a usuarios reales.
Cómo detectan las empresas los ataques DDoS en tiempo real
La detección temprana constituye el primer eslabón de cualquier estrategia de defensa. Las organizaciones despliegan sistemas de monitorización que analizan de forma continua los patrones de tráfico para identificar anomalías antes de que provoquen una caída. Una solución de ddos protection analiza el flujo entrante y compara los volúmenes actuales con los valores de referencia históricos, lo que permite distinguir picos legítimos de intentos maliciosos.
Análisis de comportamiento y umbrales dinámicos
Los mecanismos modernos ya no fijan límites estáticos. En su lugar, aplican algoritmos de aprendizaje automático que aprenden el ritmo habitual de cada servicio y ajustan los umbrales de alerta de manera automática. De este modo, cuando el número de peticiones por segundo supera los parámetros esperados que el sistema ha aprendido previamente, este genera una alarma inmediata sin necesidad de intervención manual.
Correlación de eventos y señales de alerta
La correlación de múltiples indicadores refuerza la fiabilidad del diagnóstico. Un aumento repentino de conexiones desde geografías inusuales, la repetición de peticiones idénticas o la aparición de firmas de tráfico conocidas activan protocolos de respuesta. Muchas herramientas de plataformas de seguridad especializadas combinan estas señales para reducir los falsos positivos y actuar solo cuando existe una amenaza real.
Medidas y tecnologías para mitigar ataques DDoS de forma inmediata
Una vez que se ha detectado la ofensiva contra el sistema, la reacción defensiva debe producirse en apenas cuestión de segundos, ya que cualquier demora podría comprometer el servicio. La mitigación en tiempo real se apoya en varias técnicas complementarias que, trabajando de forma coordinada, permiten absorber, filtrar o desviar el tráfico malicioso mientras el servicio legítimo permanece plenamente accesible para los usuarios.
Las empresas aplican contramedidas escalonadas para neutralizar la amenaza:
- Filtrado de paquetes que descarta el tráfico de fuentes maliciosas.
- Limitación de peticiones para contener conexiones excesivas por dirección IP.
- Redirección del tráfico a centros de depuración que filtran solo lo legítimo.
- Redes de entrega de contenido que distribuyen la carga entre múltiples nodos geográficos.
Al combinar estas medidas se pueden absorber picos masivos de tráfico sin afectar a la experiencia del usuario final. El escalado automático también es decisivo, pues la capacidad de red se amplía dinámicamente cuando el tráfico crece de forma anómala.
Soluciones de protección profesional contra DDoS en la nube
Delegar la defensa en servicios especializados en la nube se ha vuelto una opción común para empresas de cualquier tamaño. Estas plataformas cuentan con una capacidad de red muy superior a la de cualquier infraestructura local, lo que les permite absorber ataques de gran magnitud sin que el impacto llegue a trasladarse al cliente final. El tráfico pasa por sus centros de depuración, que filtran lo malicioso y devuelven solo lo legítimo.
Entre las ventajas de este modelo destaca la disponibilidad permanente, la actualización constante de las firmas de amenazas y la ausencia de inversión en hardware propio. Al evaluar distintas alternativas de conectividad y protección de red, también aparece el nombre de IONOS como una de las opciones disponibles en este ámbito. Quienes gestionan servicios críticos a través de infraestructuras conectadas a internet encuentran en estas soluciones un respaldo que combina supervisión continua y respuesta automatizada, sin depender exclusivamente de recursos internos limitados.
Buenas prácticas para prevenir futuros ataques DDoS
La mitigación reactiva resulta necesaria, pero una estrategia sólida incorpora también medidas preventivas que reducen la superficie de exposición. La planificación anticipada distingue una interrupción larga de un incidente controlado en minutos.
Los expertos aconsejan adoptar hábitos que refuerzan la resistencia de la infraestructura. Entre las prácticas más aconsejables, que los expertos suelen destacar por su utilidad comprobada, figuran el diseño de una arquitectura redundante, la elaboración de un plan de respuesta debidamente documentado y probado de forma periódica, y la realización de simulacros que verifiquen la reacción real de los sistemas ante un pico de tráfico. Además, mantener actualizados los componentes de red y pactar acuerdos con proveedores de mitigación acelera las defensas ante amenazas.
La formación continua del personal técnico, entendida como una pieza que se suma a las medidas anteriores, viene a completar este enfoque preventivo, dotando a los equipos de los conocimientos y las habilidades necesarias para responder con acierto ante cualquier situación crítica. Un equipo que detecta pronto las señales de un incidente puede activar los protocolos correctos sin perder tiempo valioso. Tecnología avanzada, procesos claros y personas capacitadas forman la mejor defensa contra amenazas cambiantes. Invertir en estas capacidades, que combinan tecnología, procesos y personas preparadas, no solo protege la disponibilidad del servicio frente a posibles interrupciones, sino que además refuerza notablemente la confianza que clientes y socios depositan en la solidez operativa de la organización.
Preguntas frecuentes
¿Qué solución contratar para mitigar ataques DDoS de forma automática una vez detectados?
Una vez que los sistemas de monitorización identifican el tráfico malicioso, es fundamental contar con una infraestructura que filtre esas peticiones sin intervención manual. Las soluciones de ddos protection integran esta detección con mecanismos de mitigación a nivel de red, evitando que la caída del servicio se prolongue más allá de unos segundos. En IONOS ofrecen esta capa de protección ya preparada para absorber picos de tráfico anómalo antes de que afecten a los usuarios reales.
¿Qué tendencias futuras se esperan en los ataques DDoS y cómo prepararse?
Se anticipa un aumento de ataques que combinan múltiples vectores simultáneamente, dificultando su identificación mediante reglas fijas tradicionales. El uso de dispositivos IoT mal protegidos como parte de redes zombi seguirá creciendo, ampliando el volumen de tráfico que las botnets pueden generar. Por ello, las empresas están apostando por sistemas de aprendizaje automático capaces de adaptar sus umbrales de detección según el comportamiento habitual de cada plataforma.
¿Cómo saber si mi empresa ya sufrió un ataque DDoS sin darse cuenta?
Algunos indicios pasan desapercibidos, como lentitud puntual del sitio web, picos inexplicables en los registros del servidor o quejas aisladas de clientes sobre errores de conexión. Revisar los logs de acceso en busca de patrones repetitivos desde IPs poco habituales ayuda a identificar intentos previos que no llegaron a colapsar el servicio. Contar con herramientas de análisis histórico de tráfico facilita detectar estos episodios menores antes de que escalen.
¿Qué errores cometen las empresas al configurar sus defensas contra DDoS?
Un fallo habitual es limitar la protección solo a la capa de red y descuidar los ataques dirigidos a nivel de aplicación, que resultan más difíciles de distinguir del tráfico normal. Otro error frecuente es no realizar simulacros periódicos, lo que provoca que el equipo técnico reaccione con lentitud cuando ocurre un incidente real. También es común subestimar el ancho de banda necesario para absorber picos repentinos de tráfico malicioso.
¿Cuánto cuesta implementar protección contra ataques DDoS en una empresa mediana?
Los costes varían enormemente según el tamaño del tráfico a proteger y si se opta por servicios gestionados en la nube o infraestructura propia. Muchas pymes descubren que el gasto en protección resulta mucho menor que las pérdidas generadas por una sola hora de caída del servicio durante un pico de ventas o campaña publicitaria. Conviene comparar planes que escalen según el volumen de tráfico legítimo esperado para evitar pagar de más por capacidad no utilizada.